银狐木马接连变招:国内仅一家能明确检出
你以为只是装个“中文包”,没想到电脑却落入攻击者手中了!
近期,瑞星安全研究院接连发现银狐木马变种,从伪装成普通安装包,到借助显卡隐藏恶意代码,攻击花样频繁翻新,隐藏恶意行为的手法也在不断变化。对用户而言,一次放松警惕的下载安装,就可能让电脑面临远程受控、重要资料泄露的风险。
一个“中文包”,暗藏控制电脑的风险
此次银狐变种伪装成“点击安装简体中文包.msi”,借安装语言包的名义诱导用户运行。
安装程序运行后,木马程序会将藏在文本文件中的恶意代码还原到内存中执行,并设置登录后自动启动,通过加密通信与攻击者的控制端联系。这些隐藏动作会增加发现和排查的难度,让电脑面临远程受控、信息泄露等风险。
国内参测厂商中,仅瑞星检出该样本
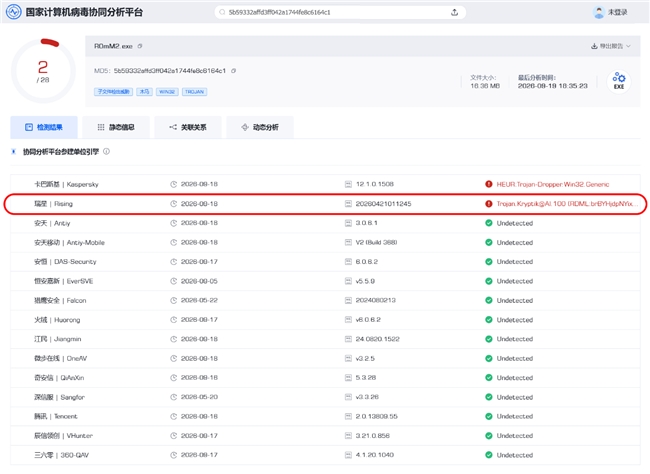
针对上述“中文包”样本,国家计算机病毒协同分析平台的检测显示:28个引擎中仅2个检出,瑞星是其中唯一检出的国内安全引擎。瑞星将该样本识别为 Trojan.ShellCodeLoader/AHK!1.147BC,不仅判定样本具有恶意性,还指出了“借助脚本加载恶意代码”的技术特征,为识别和排查这类隐蔽威胁提供了依据。
稿件还在写,银狐又有新变种
就在本文撰写期间,瑞星安全研究院又发现银狐新变种,检测名为 Trojan.ShellCodeRunner/x64!1.14802。这款变种借助显卡解密恶意代码,再送回内存执行。在缺少所需显卡支持的自动分析环境中,相关恶意流程可能无法展开,增加了分析难度。银狐不仅不断换“外衣”,隐藏恶意行为的手法也在翻新。
防护不能只靠“看着正常”
瑞星安全专家提醒,近期银狐木马持续活跃,广大用户应密切关注安全厂商发布的最新风险提示,保持警惕,不随意下载安装来路不明的软件,并及时更新安全软件和病毒库,做好日常防护,如发现可疑情况及时扫描,企业用户应联系安全人员排查。
银狐不断变招,用户更要守住入口:不轻信、不乱装、不忽视安全提醒。
1.本网刊载内容,凡注明来源为“飞象网”和“飞象原创”皆属飞象网版权所有,未经允许禁止转载、摘编及镜像,违者必究。对于经过授权可以转载,请必须保持转载文章、图像、音视频的完整性,并完整标注作者信息和飞象网来源。
2.凡注明“来源:XXXX”的作品,均转载自其它媒体,在于传播更多行业信息,并不代表本网赞同其观点和对其真实性负责。
3.如因作品内容、版权和其它问题,请在相关作品刊发之日起30日内与本网联系,我们将第一时间予以处理。
本站联系电话为86-010-87765777,邮件后缀为cctime.com,冒充本站员工以任何其他联系方式,进行的“内容核实”、“商务联系”等行为,均不能代表本站。本站拥有对此声明的最终解释权。
2026 PT展前瞻:从“经营流量”到“经营智能”,五大看点抢先看
明天,北京国家会议中心将迎来一场属于通信行业的聚会。9月22日至24日,2026年中国国际信息通信展览会(PT EXPO CHINA 2026,以下简称PT展)将在这里举行。本届展会以“强网兴算 智汇生态”..[详细]
AI手机走向个人智能 让AI离你更近
AI手机竞争的下半场,比的不再只是模型,而是系统有多懂你。这个9月,手机圈的新品大战还在继续,操作系统却悄悄成了主角。荣耀发布行业首个真正实现系统级Agent Harness商用落地的MagicOS 1..[详细]
苹果下场折叠屏手机,这个品类依旧不完美
上周,苹果正式发布了传闻已久的折叠屏手机iPhone Duo,以苹果的生态能力而言,软件的适配似乎并不成本。但很多人还期待着苹果凭借着供应链整合能力,来解决折叠屏手机硬件上的几个顽疾,但..[详细]
新易盛张金双:打破光瓶颈,迎接高速光模块下一个黄金周期
在第27届CIOE中国国际光电博览会期间举办的“光引未来•大咖说”高端对话上,成都新易盛通信技术股份有限公司商务副总张金双,解析了硅光、薄膜铌酸锂、LPO(线性可插拔)/LRO(线性接..[详细]
直击2026中国算力大会,查看三大运营商的算力成绩单
随着人工智能等新一代信息技术快速发展,算力已成为推动科技创新、产业升级和社会进步的重要驱动力。根据最新发布的《2026综合算力全景分析》显示,我国综合算力基础持续夯实,正从“建得多..[详细]
一阖一辟谓之变!读懂中国联通“四大图谱”
人工智能大潮涌动,越来越多的行业开始从技术进步中受益,继而更加坚决、深入地引入人工智能技术和服务。作为全球领先的电信运营商,中国联通将如何应对这场全新的科技革命?[详细]